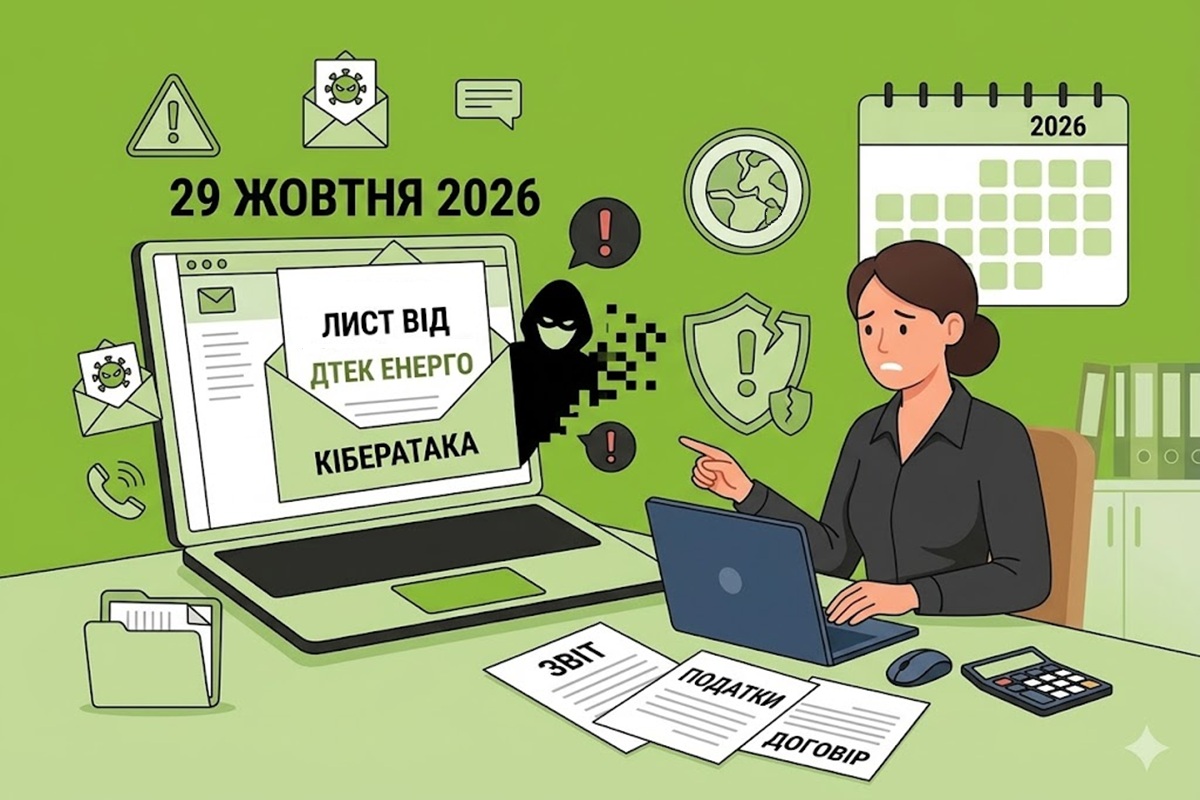
Фахівці CERT-UA зафіксували нову кібератаку угруповання UAC-0050 на державні установи. Зловмисники здійснюють масову розсилку електронних листів з метою отримання прихованого віддаленого доступу до комп’ютерів жертв.
Хвилю шкідливих повідомлень було зафіксовано 29 жовтня 2026 року. Хакери надсилали листи нібито від імені бухгалтера «ДТЕК Енерго», що стосувалися погашення заборгованості за електроенергію.
Ця атака особливо небезпечна в умовах масових ворожих обстрілів української енергетичної інфраструктури, стабілізаційних та аварійних відключень, що відбуваються в цих умовах.
Фахівці Держспецзв’язку закликають користувачів бути вкрай обережними під час опрацювання електронних листів із вимогами термінового погашення боргів.
У жодному разі не слід переходити за сумнівними посиланнями та вводити паролі для розпакування невідомих архівів. Інформацію про стан рахунків варто перевіряти виключно через офіційні застосунки постачальників послуг або їхні верифіковані портали.
Про інші види фішингових розсилок у 2026 році дивіться новини:
- Новий фішинг: масова розсилка фейкових електронних листів від БЕБ
- Масштабна розсилка шкідливого ПЗ від імені ДПС: протоколи реагування на такі листи
- Завантаження програмного забезпечення з фішингової розсилки: інструкція дій від Кіберполіції
- Повідомлення від ПФУ про втрату виплат: новий фішинг у жовтні 2026 року